
Leitfaden
Kontoübernahme verhindern: Logins und gespeicherte Karten schützen
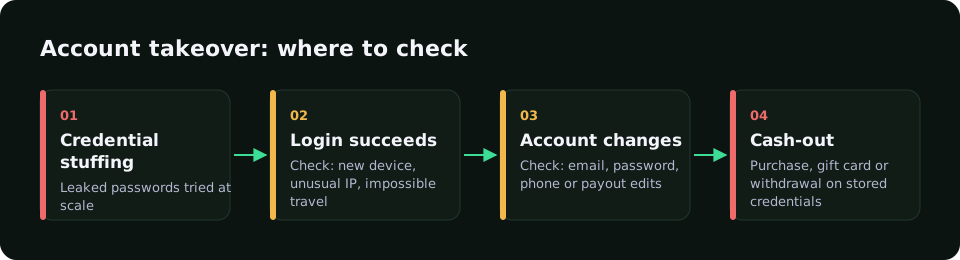
Bei einer Kontoübernahme meldet sich ein Angreifer mit fremden Zugangsdaten an und nutzt gespeicherte Karten, Guthaben oder Treuepunkte. Die meisten Fälle beginnen mit Credential Stuffing: Passwortlisten aus alten Datenlecks werden automatisiert durchprobiert.
Kostenlos im Shadow-Modus startenTypische Warnsignale
- Viele fehlgeschlagene Logins von einer IP oder einem Gerät.
- Login von einem neuen Gerät und kurz danach Änderung von E-Mail, Passwort oder Lieferadresse.
- Rechenzentrums-IP oder Proxy statt privatem Anschluss.
- Ungewöhnlich hoher Warenkorb direkt nach dem Login.
Maßnahmen gegen Account Takeover
- Rate-Limits und Bot-Erkennung am Login.
- Schrittweise Authentifizierung (2FA) nur bei auffälligen Sitzungen.
- Benachrichtigung des Kunden bei Änderung sensibler Daten.
- Risikoprüfung der ersten Zahlung nach einem Login von neuem Gerät.
Wie RiskCogs dabei hilft
Gerätesignale aus dem Browser-SDK zeigen, ob ein bekanntes Gerät zurückkehrt oder ein neues Gerät viele Konten berührt.
Jede Zahlung erhält über POST /v1/risk-score einen Risiko-Score von 0 bis 100 mit Gründen: unter 40 durchlassen, 40 bis 69 prüfen, ab 70 ablehnen. Im Shadow-Modus (Tarif Shadow, 0 €) sehen Sie zuerst, was blockiert worden wäre, ohne echte Kunden zu stören.
Häufige Fragen
Was ist Credential Stuffing?
Ein automatisierter Angriff, bei dem Zugangsdaten aus fremden Datenlecks massenhaft an Ihrem Login ausprobiert werden, weil viele Menschen Passwörter wiederverwenden.
Reicht Zwei-Faktor-Authentifizierung?
2FA senkt das Risiko deutlich, verursacht aber Reibung. Sinnvoll ist eine risikobasierte Abfrage: nur bei neuem Gerät, fremdem Netzwerk oder sensiblen Änderungen.
Wann sollte ich nach einem Login die Zahlung prüfen?
Wenn kurz nach einem Login von unbekanntem Gerät Lieferadresse oder Zahlungsmittel geändert werden, ist eine manuelle Prüfung oder 3-D Secure angebracht.
Weiterlesen
- BIN-Attacke: wie generierte Kartennummern Ihren Checkout treffen
- Card Testing: wie die Angriffe funktionieren und wie Sie sie stoppen
- Device Fingerprinting: wie es funktioniert und wie es Betrug stoppt
- Betrug im Onlinehandel: so stoppen Shops Betrug am Checkout
- Friendly Fraud: wenn der echte Kunde der Betrüger ist
- Regelwerk zur Betrugserkennung: Regeln, die gute Kunden nicht blockieren
- Betrugsprävention im iGaming: Bonusmissbrauch und Zahlungsbetrug erkennen
- Zahlungsbetrug verhindern: Methoden, die bei Online-Zahlungen wirken
- Betrugserkennung im Payment Gateway: Risiko vor der Autorisierung prüfen
- Risikobewertung von Zahlungen: wie ein Betrugs-Score entsteht
- Transaktionsüberwachung: Zahlungen auf Betrug überwachen
- Was ist Carding? Wie gestohlene Kartendaten zu Betrug werden
- Betrugsprävention, die jede Entscheidung begründet
- RiskCogs-Preise für Fraud Prevention
- Start
- Blog
Erst messen, dann durchsetzen.
Lassen Sie RiskCogs im Shadow-Modus neben Ihrem bestehenden Zahlungsanbieter laufen und prüfen Sie die Entscheidungen, bevor sie einen einzigen Kunden betreffen.