
Rehber
Hesap ele geçirme: girişleri ve kayıtlı kartları koruyun
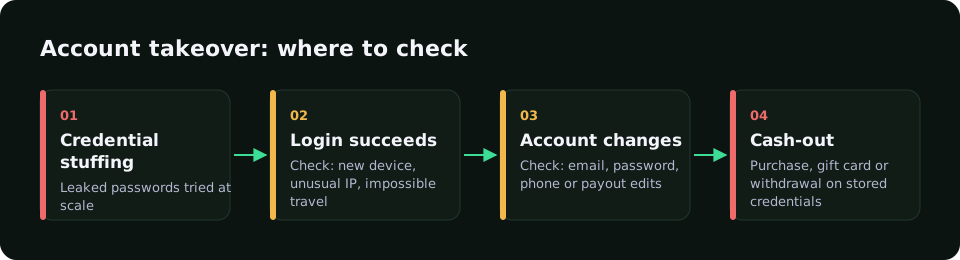
Hesap ele geçirmede dolandırıcı müşterinin bilgileriyle giriş yapar ve kayıtlı kartları, bakiyeyi veya puanları kullanır. Çoğu vaka credential stuffing ile başlar: sızıntılardan gelen şifre listeleri otomatik denenir.
Shadow modunda ücretsiz başlayınUyarı sinyalleri
- Bir IP veya cihazdan çok sayıda başarısız giriş.
- Yeni cihazdan giriş ve hemen e-posta, şifre veya adres değişikliği.
- Veri merkezi IP’si veya proxy.
- Girişten hemen sonra alışılmadık büyük sepet.
Önlemler
- Girişte deneme limiti ve bot tespiti.
- Yalnızca şüpheli oturumlarda güçlü doğrulama.
- Hassas değişikliklerde müşteriye bildirim.
- Yeni cihazdan ilk ödemede risk kontrolü.
RiskCogs nasıl yardımcı olur
Tarayıcı SDK’sından gelen cihaz sinyalleri, bilinen bir cihazın mı döndüğünü yoksa yeni bir cihazın çok sayıda hesaba mı dokunduğunu gösterir.
Her ödeme POST /v1/risk-score ile 0–100 arası bir risk skoru ve gerekçeler alır: 40’ın altı onay, 40–69 inceleme, 70 ve üzeri ret. Shadow modunda (Shadow planı, 0 €) önce neyin engelleneceğini görürsünüz; gerçek müşteriler etkilenmez.
Sık sorulan sorular
Credential stuffing nedir?
Başka sitelerden çalınan giriş bilgilerinin toplu ve otomatik denenmesi.
İki faktörlü doğrulama yeterli mi?
Riski çok azaltır ama sürtünme ekler; riske göre devreye almak daha iyidir.
Girişten sonra ödeme ne zaman incelenmeli?
Tanınmayan cihazdan girişten hemen sonra adres veya ödeme yöntemi değişirse.
İlgili yazılar
- BIN saldırısı: üretilen kart numaraları ödeme sayfanızı nasıl vurur
- Kart test saldırısı: nasıl çalışır ve nasıl durdurulur
- Cihaz parmak izi: nasıl çalışır ve fraud’u nasıl durdurur
- E-ticarette dolandırıcılık: mağazalar ödeme adımında nasıl korunur
- Friendly fraud: dolandırıcı gerçek müşteri olduğunda
- Fraud kuralları: iyi müşterileri engellemeyen kurallar
- iGaming dolandırıcılık: bonus suistimali ve ödeme fraud’u
- Sanal POS fraud tespiti: riski provizyondan önce kontrol edin
- Fraud skoru: risk skoru nasıl oluşur ve nasıl kullanılır
- İşlem izleme: ödemeleri dolandırıcılığa karşı izleyin
- Carding nedir? Çalıntı kart bilgileri nasıl dolandırıcılığa dönüşür
- Her kararı açıklayan fraud kontrolü
- RiskCogs fraud önleme fiyatları
- Ana sayfa
- Blog
Önce ölçün. Sonra engelleyin.
RiskCogs’u mevcut ödeme sağlayıcınızın yanında shadow modunda çalıştırın ve kararları tek bir müşteriyi etkilemeden önce inceleyin.