
Poradnik
Przejęcie konta: jak chronić logowanie i zapisane karty
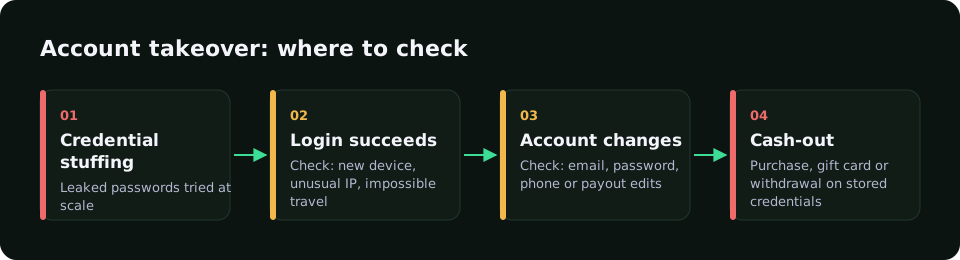
Przy przejęciu konta oszust loguje się danymi klienta i korzysta z zapisanych kart, salda lub punktów. Zwykle zaczyna się od credential stuffingu, czyli automatycznego testowania haseł z wycieków.
Zacznij za darmo w trybie shadowSygnały ostrzegawcze
- Wiele nieudanych logowań z jednego IP lub urządzenia.
- Logowanie z nowego urządzenia i zaraz zmiana e-maila, hasła lub adresu.
- IP z centrum danych lub proxy.
- Nietypowo duży koszyk tuż po logowaniu.
Środki ochrony
- Limity prób i wykrywanie botów przy logowaniu.
- Silne uwierzytelnianie tylko dla podejrzanych sesji.
- Powiadomienie klienta o zmianie danych.
- Ocena ryzyka pierwszej płatności z nowego urządzenia.
Jak pomaga RiskCogs
Sygnały urządzenia z SDK przeglądarki pokazują, czy wraca znane urządzenie, czy nowe dotyka wielu kont.
Każda płatność dostaje przez POST /v1/risk-score ocenę ryzyka od 0 do 100 z powodami: poniżej 40 akceptuj, od 40 do 69 sprawdź, od 70 odrzuć. W trybie shadow (plan Shadow za 0 €) najpierw widzisz, co zostałoby zablokowane, bez wpływu na prawdziwych klientów.
Najczęstsze pytania
Czym jest credential stuffing?
Zautomatyzowanym atakiem, który masowo testuje dane logowania skradzione gdzie indziej.
Czy wystarczy 2FA?
Mocno zmniejsza ryzyko, ale dodaje tarcie. Lepiej włączać je zależnie od ryzyka.
Kiedy sprawdzać płatność po logowaniu?
Gdy tuż po logowaniu z nieznanego urządzenia zmienia się adres lub metoda płatności.
Czytaj także
- Atak BIN: jak wygenerowane numery kart uderzają w checkout
- Card testing: jak działają ataki i jak je zatrzymać
- Fingerprinting urządzenia: jak działa i jak zatrzymuje oszustwa
- Oszustwa w sklepie internetowym: jak zatrzymać je przy płatności
- Friendly fraud: gdy oszustem jest prawdziwy klient
- Silnik reguł antyfraudowych: reguły, które nie blokują dobrych klientów
- Oszustwa w iGaming: nadużycia bonusów i oszustwa płatnicze
- Oszustwa płatnicze: metody, które działają przy płatnościach online
- Wykrywanie oszustw: ocena ryzyka przed bramką płatniczą
- Ocena ryzyka transakcji: jak powstaje i jak działa scoring
- Monitorowanie transakcji: nadzór nad płatnościami pod kątem oszustw
- Carding: co to jest i jak skradzione karty stają się oszustwem
- Antyfraud, który uzasadnia każdą decyzję
- Cennik systemu antyfraudowego RiskCogs
- Start
- Blog
Najpierw zmierz. Potem blokuj.
Uruchom RiskCogs w trybie shadow obok obecnego dostawcy płatności i sprawdź decyzje, zanim dotkną choćby jednego klienta.