
Poradnik
Oszustwa w sklepie internetowym: jak zatrzymać je przy płatności
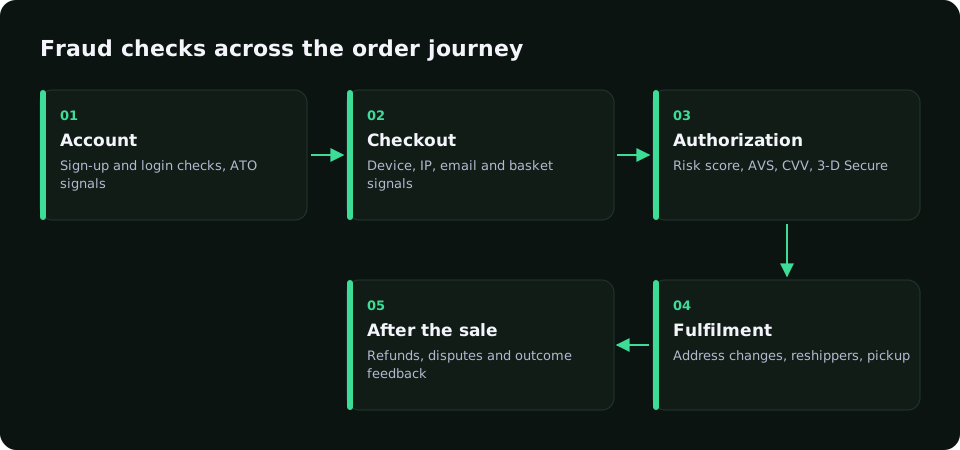
Oszustwa w e-commerce to skradzione karty, przejęcia kont i nieuzasadnione obciążenia zwrotne od prawdziwych klientów. Skuteczna ochrona ma kilka warstw.
Zacznij za darmo w trybie shadowCzęste rodzaje
- Płatności skradzionymi kartami.
- Card testing.
- Przejęcie konta.
- Friendly fraud: nieuzasadnione chargebacki.
- Nadużycia kuponów i zwrotów.
Lista kontrolna
- Ocena ryzyka przed autoryzacją.
- 3-D Secure przy średnim ryzyku.
- Limity prędkości.
- Dowody dostawy.
- Regularny przegląd odrzuceń i akceptacji.
Jak pomaga RiskCogs
RiskCogs działa obok Twojego obecnego operatora płatności: backend pyta o ocenę i sam decyduje.
Każda płatność dostaje przez POST /v1/risk-score ocenę ryzyka od 0 do 100 z powodami: poniżej 40 akceptuj, od 40 do 69 sprawdź, od 70 odrzuć. W trybie shadow (plan Shadow za 0 €) najpierw widzisz, co zostałoby zablokowane, bez wpływu na prawdziwych klientów.
Najczęstsze pytania
Od czego zacząć?
Od pomiaru wskaźnika chargebacków i odrzuceń; tryb shadow pokaże, co trafiłaby reguła.
Czy zablokuję dobrych klientów?
Tak bywa przy sztywnych regułach. Trzy progi oceny pozwalają sprawdzać zamiast odrzucać.
Czy potrzebny jest zespół antyfraudowy?
Na początku nie.
Czytaj także
- Przejęcie konta: jak chronić logowanie i zapisane karty
- Atak BIN: jak wygenerowane numery kart uderzają w checkout
- Card testing: jak działają ataki i jak je zatrzymać
- Fingerprinting urządzenia: jak działa i jak zatrzymuje oszustwa
- Friendly fraud: gdy oszustem jest prawdziwy klient
- Silnik reguł antyfraudowych: reguły, które nie blokują dobrych klientów
- Oszustwa w iGaming: nadużycia bonusów i oszustwa płatnicze
- Oszustwa płatnicze: metody, które działają przy płatnościach online
- Wykrywanie oszustw: ocena ryzyka przed bramką płatniczą
- Ocena ryzyka transakcji: jak powstaje i jak działa scoring
- Monitorowanie transakcji: nadzór nad płatnościami pod kątem oszustw
- Carding: co to jest i jak skradzione karty stają się oszustwem
- Antyfraud, który uzasadnia każdą decyzję
- Cennik systemu antyfraudowego RiskCogs
- Start
- Blog
Najpierw zmierz. Potem blokuj.
Uruchom RiskCogs w trybie shadow obok obecnego dostawcy płatności i sprawdź decyzje, zanim dotkną choćby jednego klienta.