
Rehber
E-ticarette dolandırıcılık: mağazalar ödeme adımında nasıl korunur
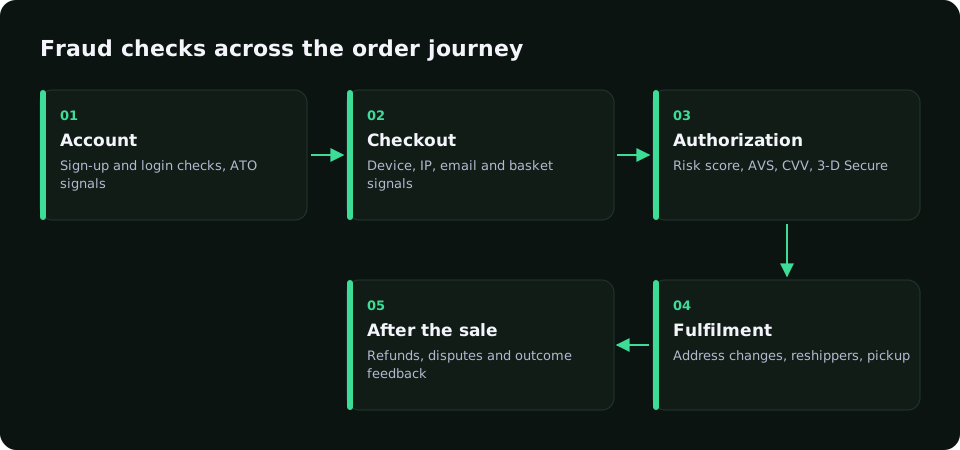
E-ticarette dolandırıcılık çalıntı kartlardan hesap ele geçirmeye ve gerçek müşterilerin haksız ters ibrazlarına kadar uzanır. Etkili koruma birkaç katmandan oluşur.
Shadow modunda ücretsiz başlayınSık görülen türler
- Çalıntı kartla ödemeler.
- Kart testi.
- Hesap ele geçirme.
- Friendly fraud: haksız ters ibraz.
- Kupon ve iade suistimali.
Kontrol listesi
- Provizyon öncesi risk değerlendirmesi.
- Orta riskte 3-D Secure.
- Hız limitleri.
- Teslimat kanıtları.
- Red ve onayların düzenli incelenmesi.
RiskCogs nasıl yardımcı olur
RiskCogs mevcut ödeme kuruluşunuzun yanında çalışır: backend skoru sorar ve kararı kendisi verir.
Her ödeme POST /v1/risk-score ile 0–100 arası bir risk skoru ve gerekçeler alır: 40’ın altı onay, 40–69 inceleme, 70 ve üzeri ret. Shadow modunda (Shadow planı, 0 €) önce neyin engelleneceğini görürsünüz; gerçek müşteriler etkilenmez.
Sık sorulan sorular
Nereden başlamalı?
Ters ibraz ve red oranlarını ölçün; shadow modu bir kuralın neyi yakalayacağını gösterir.
İyi müşterileri engeller miyim?
Katı kurallar bunu yapar; üç skor aralığı reddetmek yerine incelemeye izin verir.
Fraud ekibi gerekir mi?
Başlangıçta hayır.
İlgili yazılar
- Hesap ele geçirme: girişleri ve kayıtlı kartları koruyun
- BIN saldırısı: üretilen kart numaraları ödeme sayfanızı nasıl vurur
- Kart test saldırısı: nasıl çalışır ve nasıl durdurulur
- Cihaz parmak izi: nasıl çalışır ve fraud’u nasıl durdurur
- Friendly fraud: dolandırıcı gerçek müşteri olduğunda
- Fraud kuralları: iyi müşterileri engellemeyen kurallar
- iGaming dolandırıcılık: bonus suistimali ve ödeme fraud’u
- Sanal POS fraud tespiti: riski provizyondan önce kontrol edin
- Fraud skoru: risk skoru nasıl oluşur ve nasıl kullanılır
- İşlem izleme: ödemeleri dolandırıcılığa karşı izleyin
- Carding nedir? Çalıntı kart bilgileri nasıl dolandırıcılığa dönüşür
- Her kararı açıklayan fraud kontrolü
- RiskCogs fraud önleme fiyatları
- Ana sayfa
- Blog
Önce ölçün. Sonra engelleyin.
RiskCogs’u mevcut ödeme sağlayıcınızın yanında shadow modunda çalıştırın ve kararları tek bir müşteriyi etkilemeden önce inceleyin.