
Rehber
Kart test saldırısı: nasıl çalışır ve nasıl durdurulur
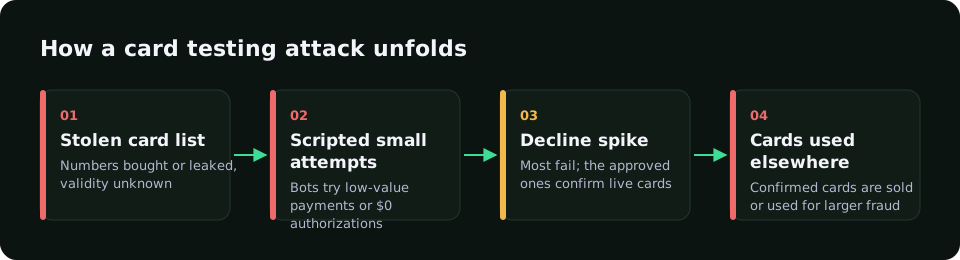
Kart test saldırısında (card testing) çalıntı veya üretilmiş kart bilgilerinin hâlâ çalışıp çalışmadığı küçük ödemeler veya bağış formlarıyla, genellikle botlarla denenir.
Shadow modunda ücretsiz başlayınTipik belirtiler
- Çok sayıda reddedilen provizyonda ani artış.
- Tek oturum, cihaz veya IP’den çok kart.
- Küçük, çoğu zaman aynı tutarlar.
- Yeni hesaplar, olağan dışı saatler.
Ödeme sayfasında işe yarayanlar
Cihaz ve kart başına denemeleri sınırlayın, ödeme kuruluşunu çağırmadan önce riski değerlendirin ve ödeme formunda veri merkezi trafiğini filtreleyin.
RiskCogs nasıl yardımcı olur
Hız sinyalleri denemeleri kart, cihaz ve e-posta başına sayar; test serileri yüksek skor alır.
Her ödeme POST /v1/risk-score ile 0–100 arası bir risk skoru ve gerekçeler alır: 40’ın altı onay, 40–69 inceleme, 70 ve üzeri ret. Shadow modunda (Shadow planı, 0 €) önce neyin engelleneceğini görürsünüz; gerçek müşteriler etkilenmez.
Sık sorulan sorular
Kart testi ile BIN saldırısı aynı mı?
Tam değil: BIN saldırısı numara üretir, kart testi çoğunlukla çalıntı verileri doğrular.
Neden bağış sayfaları?
Serbest ve düşük tutarlar, çoğu zaman hesap yok.
Maliyeti nedir?
Provizyon ücretleri, destek yükü ve yüksek red oranı riski.
İlgili yazılar
- Hesap ele geçirme: girişleri ve kayıtlı kartları koruyun
- BIN saldırısı: üretilen kart numaraları ödeme sayfanızı nasıl vurur
- Cihaz parmak izi: nasıl çalışır ve fraud’u nasıl durdurur
- E-ticarette dolandırıcılık: mağazalar ödeme adımında nasıl korunur
- Friendly fraud: dolandırıcı gerçek müşteri olduğunda
- Fraud kuralları: iyi müşterileri engellemeyen kurallar
- iGaming dolandırıcılık: bonus suistimali ve ödeme fraud’u
- Sanal POS fraud tespiti: riski provizyondan önce kontrol edin
- Fraud skoru: risk skoru nasıl oluşur ve nasıl kullanılır
- İşlem izleme: ödemeleri dolandırıcılığa karşı izleyin
- Carding nedir? Çalıntı kart bilgileri nasıl dolandırıcılığa dönüşür
- Her kararı açıklayan fraud kontrolü
- RiskCogs fraud önleme fiyatları
- Ana sayfa
- Blog
Önce ölçün. Sonra engelleyin.
RiskCogs’u mevcut ödeme sağlayıcınızın yanında shadow modunda çalıştırın ve kararları tek bir müşteriyi etkilemeden önce inceleyin.