
Guide
Card testing : comment fonctionnent ces attaques et comment les stopper
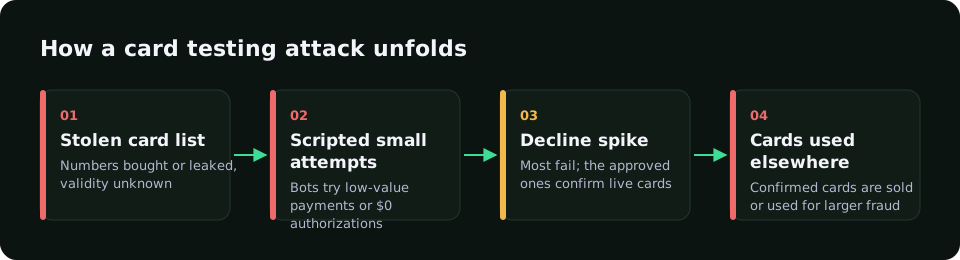
Le card testing consiste à vérifier si des données de carte volées ou générées fonctionnent encore, avec de petits paiements ou des formulaires de don, le plus souvent via des bots.
Démarrer gratuitement en mode shadowSignes typiques
- Pic d’autorisations avec beaucoup de refus.
- Nombreuses cartes depuis une session, un appareil ou une IP.
- Petits montants, souvent identiques.
- Comptes neufs sans historique, heures inhabituelles.
Ce qui marche au paiement
Limitez les tentatives par appareil et par carte, évaluez le risque avant l’appel au prestataire et filtrez le trafic de centres de données sur le formulaire de paiement.
Comment RiskCogs aide
Les signaux de vélocité comptent les tentatives par carte, appareil et e-mail : une série de tests obtient un score élevé.
Chaque paiement reçoit via POST /v1/risk-score un score de risque de 0 à 100 avec ses raisons : moins de 40, accepter ; de 40 à 69, vérifier ; 70 et plus, refuser. En mode shadow (offre Shadow à 0 €), vous voyez d’abord ce qui aurait été bloqué, sans gêner vos vrais clients.
Questions fréquentes
Card testing et attaque BIN, c’est pareil ?
Pas tout à fait : l’attaque BIN génère des numéros, le card testing vérifie surtout des données volées. Les défenses se ressemblent.
Pourquoi les pages de dons sont-elles visées ?
Montants libres et faibles, souvent sans compte : les tests y sont bon marché et discrets.
Quel est le coût ?
Frais d’autorisation, temps de support et risque de contrôle par votre prestataire à cause des refus.
À lire aussi
- Prise de contrôle de compte : protéger les connexions et les cartes enregistrées
- Attaque BIN : quand des numéros de carte générés frappent votre paiement
- Empreinte d’appareil : fonctionnement et rôle contre la fraude
- Fraude e-commerce : comment les boutiques l’arrêtent au paiement
- Fraude amicale : quand le vrai client est le fraudeur
- Moteur de règles antifraude : des règles qui ne bloquent pas les bons clients
- Fraude iGaming : détecter l’abus de bonus et la fraude au paiement
- Fraude au paiement : les méthodes qui fonctionnent en ligne
- Détection de la fraude : évaluer le risque avant la passerelle de paiement
- Score de risque : comment un score de fraude est construit et utilisé
- Surveillance des transactions : surveiller les paiements contre la fraude
- Qu’est-ce que le carding ? Comment des cartes volées deviennent fraude
- Une détection de la fraude qui explique chaque décision
- Tarifs de la prévention de la fraude RiskCogs
- Accueil
- Blog
Mesurer d’abord. Bloquer ensuite.
Faites tourner RiskCogs en mode shadow à côté de votre prestataire de paiement actuel et vérifiez les décisions avant qu’elles ne touchent un seul client.