
Guia
Teste de cartão: como o ataque funciona e como bloquear
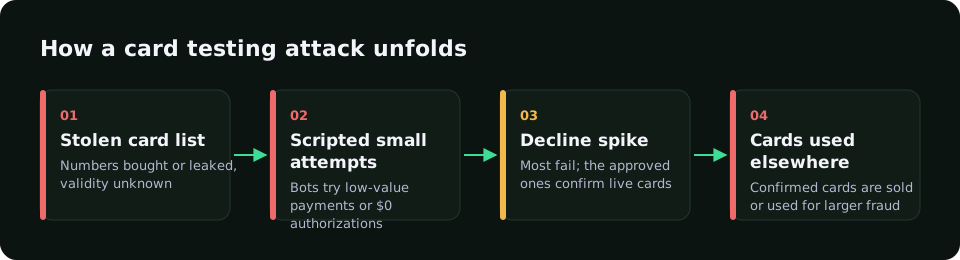
No teste de cartão (card testing), fraudadores verificam se dados de cartões roubados ou gerados ainda funcionam, com pagamentos pequenos ou formulários de doação, quase sempre via bots.
Comece grátis no modo shadowSinais típicos
- Pico de autorizações com muita recusa.
- Muitos cartões de uma sessão, aparelho ou IP.
- Valores baixos, muitas vezes iguais.
- Contas novas, horários incomuns.
O que funciona no checkout
Limite tentativas por aparelho e cartão, avalie o risco antes de chamar o intermediador e filtre tráfego de data center no formulário de pagamento.
Como a RiskCogs ajuda
Os sinais de velocidade contam tentativas por cartão, aparelho e e-mail: séries de testes recebem score alto.
Cada pagamento recebe via POST /v1/risk-score um score de risco de 0 a 100 com os motivos: abaixo de 40, aprovar; de 40 a 69, revisar; 70 ou mais, recusar. No modo shadow (plano Shadow, € 0) você vê primeiro o que seria bloqueado, sem afetar clientes reais.
Perguntas frequentes
Teste de cartão e ataque BIN são iguais?
Não exatamente: o ataque BIN gera números; o teste de cartão valida dados roubados.
Por que páginas de doação?
Valores livres e baixos, muitas vezes sem conta.
Quanto custa?
Tarifas de autorização, suporte e risco de revisão pelo intermediador.
Leia também
- Roubo de conta: proteja logins e cartões salvos
- Ataque BIN: números de cartão gerados contra o seu checkout
- Device fingerprinting: como funciona e como ajuda contra fraude
- Fraude no e-commerce: como lojas barram golpes no checkout
- Autofraude: quando o cliente real é o fraudador
- Regras antifraude: regras que não bloqueiam bons clientes
- Fraude em iGaming: abuso de bônus e fraude em pagamentos
- Fraude em pagamentos: métodos que funcionam online
- Gateway de pagamento: detecção de fraude antes da autorização
- Score de risco: como um score antifraude é calculado e usado
- O que é carding? Como cartões roubados viram fraude
- Detecção de fraude que explica cada decisão
- Preços da prevenção de fraude RiskCogs
- Início
- Blog
Meça primeiro. Bloqueie depois.
Rode o RiskCogs em modo shadow ao lado do seu provedor de pagamentos atual e revise as decisões antes que afetem um único cliente.