
Guia
Ataque BIN: números de cartão gerados contra o seu checkout
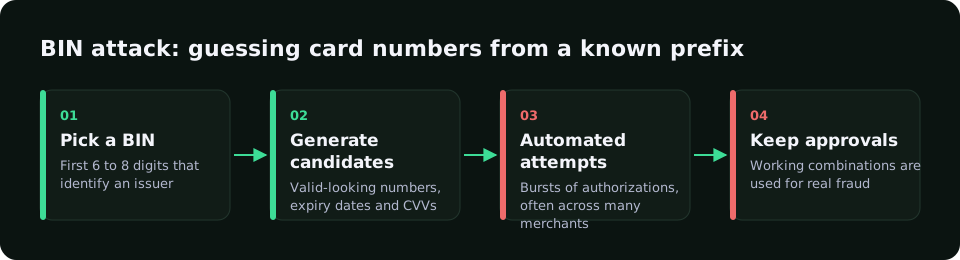
No ataque BIN, fraudadores usam os seis a oito primeiros dígitos de um cartão (o BIN), geram milhares de números com validade e CVV e testam com valores baixos.
Comece grátis no modo shadowComo identificar
- Muitas autorizações com o mesmo BIN em pouco tempo.
- Alta taxa de recusa por número ou CVV inválido.
- Valores pequenos e iguais.
- Poucos aparelhos ou IPs para muitos cartões.
Como barrar
- Limites de velocidade por BIN, aparelho, IP e e-mail.
- Proteção contra bots quando houver anomalia.
- Valor mínimo ou login obrigatório.
- Comparação do país do BIN com o do IP.
Como a RiskCogs ajuda
A RiskCogs usa apenas metadados do BIN e conta tentativas por cartão, aparelho e e-mail.
Cada pagamento recebe via POST /v1/risk-score um score de risco de 0 a 100 com os motivos: abaixo de 40, aprovar; de 40 a 69, revisar; 70 ou mais, recusar. No modo shadow (plano Shadow, € 0) você vê primeiro o que seria bloqueado, sem afetar clientes reais.
Perguntas frequentes
O que é BIN?
Os primeiros dígitos do cartão: banco emissor, país, tipo e bandeira.
Por que custa caro?
Cada autorização tem custo, e muita recusa pode gerar exigências do intermediador ou das bandeiras.
3-D Secure ajuda?
Dificulta usar cartões válidos; contra os testes, limites antes da autorização funcionam melhor.
Leia também
- Roubo de conta: proteja logins e cartões salvos
- Teste de cartão: como o ataque funciona e como bloquear
- Device fingerprinting: como funciona e como ajuda contra fraude
- Fraude no e-commerce: como lojas barram golpes no checkout
- Autofraude: quando o cliente real é o fraudador
- Regras antifraude: regras que não bloqueiam bons clientes
- Fraude em iGaming: abuso de bônus e fraude em pagamentos
- Fraude em pagamentos: métodos que funcionam online
- Gateway de pagamento: detecção de fraude antes da autorização
- Score de risco: como um score antifraude é calculado e usado
- O que é carding? Como cartões roubados viram fraude
- Detecção de fraude que explica cada decisão
- Preços da prevenção de fraude RiskCogs
- Início
- Blog
Meça primeiro. Bloqueie depois.
Rode o RiskCogs em modo shadow ao lado do seu provedor de pagamentos atual e revise as decisões antes que afetem um único cliente.