
ガイド
BINアタックとは?生成カード番号による決済画面への攻撃と対策
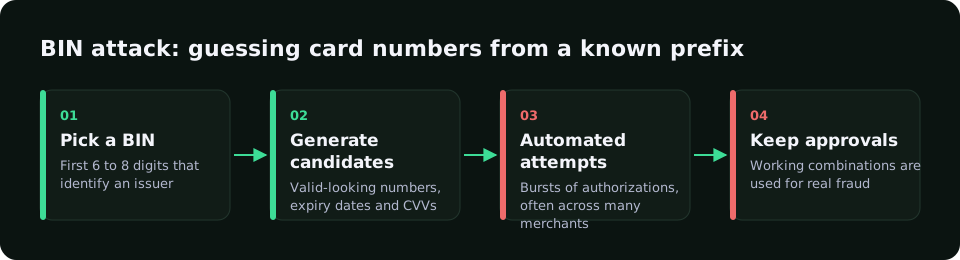
BINアタックでは、カード番号の先頭6〜8桁(BIN)をもとに有効期限やセキュリティコードを組み合わせた番号を大量に生成し、少額決済で有効かどうかを試します。
シャドーモードで無料で始める見分け方
- 短時間に同じBINのオーソリが集中する。
- 番号やセキュリティコード誤りによる拒否率が高い。
- 少額で同じ金額の決済が続く。
- 少数の端末やIPから大量のカード。
対策
- BIN・端末・IP・メールごとの速度制限。
- 異常時のみのボット対策。
- 最低金額やログイン必須化。
- BINの国とIPの国の照合。
RiskCogsでできること
RiskCogsはカードのBINメタデータのみを使い、カード・端末・メールごとの試行回数を数えます。
すべての決済はPOST /v1/risk-scoreで0〜100のリスクスコアと理由コードを受け取ります。40未満は承認、40〜69は確認、70以上は拒否が目安です。シャドーモード(Shadowプラン、0ユーロ)なら、実際の顧客に影響を与えずに、何がブロックされていたかを先に確認できます。
よくある質問
BINとは?
カード番号の先頭の数桁で、発行会社、国、カード種別、ブランドが分かります。
なぜコストがかかる?
オーソリごとに手数料がかかり、拒否率が高いと決済代行会社やカードブランドから指摘を受けることがあります。
3-Dセキュアは有効?
有効なカードの悪用を難しくしますが、試行そのものにはオーソリ前の速度制限が効果的です。
関連記事
- アカウント乗っ取り対策:ログインと保存済みカードを守る
- カードテスティング:攻撃の仕組みと決済画面での止め方
- デバイスフィンガープリント:仕組みと不正対策での使い方
- EC 不正対策:ネットショップが決済で不正を止める方法
- 友好的詐欺:本物の顧客が不正をするとき
- 不正検知ルール:良い顧客を拒否しないルール設計
- iGaming 不正対策:ボーナス悪用と決済不正の検知
- 決済不正対策:オンライン決済で効果のある方法
- 決済ゲートウェイの不正検知:オーソリ前にリスクを判定
- リスクスコア:不正スコアの作られ方と使い方
- カーディングとは?盗まれたカード情報が不正利用になるまで
- 判定理由まで見える不正利用検知システム
- RiskCogsの不正検知の料金プラン
- ホーム
- ブログ
まず測定し、それから止める。
既存の決済代行会社の横でRiskCogsをシャドーモードで動かし、顧客に影響が出る前に判定結果を確認できます。