
Leitfaden
BIN-Attacke: wie generierte Kartennummern Ihren Checkout treffen
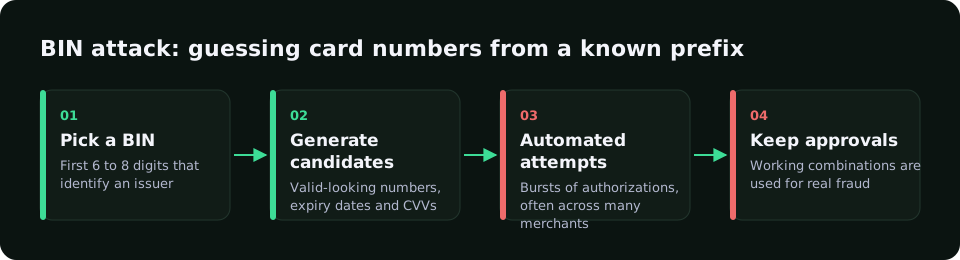
Bei einer BIN-Attacke nehmen Betrüger die ersten sechs bis acht Ziffern einer Karte (die BIN), erzeugen daraus massenhaft Kartennummern mit Ablaufdatum und CVC und testen sie mit Kleinstbeträgen. Gültige Karten werden später für größere Käufe genutzt.
Kostenlos im Shadow-Modus startenSo erkennen Sie eine BIN-Attacke
- Viele Autorisierungen mit derselben BIN in kurzer Zeit.
- Hohe Ablehnungsquote mit Codes wie falsche Kartennummer oder CVC.
- Kleine, gleichförmige Beträge.
- Wenige Geräte oder IPs hinter sehr vielen Karten.
Gegenmaßnahmen
- Velocity-Limits pro BIN, Gerät, IP und E-Mail.
- Bot-Schutz und Captcha nur bei Auffälligkeiten.
- Mindestbetrag oder Pflicht-Login für Zahlungen.
- Abgleich von BIN-Land und IP-Land.
Wie RiskCogs dabei hilft
RiskCogs nutzt nur BIN-Metadaten der Karte und zählt Versuche pro Karte, Gerät und E-Mail. So fallen Serienversuche auf, bevor Gebühren und Monitoring-Programme der Kartennetze greifen.
Jede Zahlung erhält über POST /v1/risk-score einen Risiko-Score von 0 bis 100 mit Gründen: unter 40 durchlassen, 40 bis 69 prüfen, ab 70 ablehnen. Im Shadow-Modus (Tarif Shadow, 0 €) sehen Sie zuerst, was blockiert worden wäre, ohne echte Kunden zu stören.
Häufige Fragen
Was ist eine BIN?
Die Bank Identification Number sind die ersten Ziffern einer Kartennummer. Sie verrät Herausgeberbank, Land, Kartentyp und Marke.
Warum sind BIN-Attacken teuer, obwohl kaum Geld fließt?
Jede Autorisierung kostet Gebühren, und eine hohe Ablehnungsquote kann bei Ihrem Zahlungsanbieter oder den Kartennetzen Auflagen auslösen.
Hilft 3-D Secure?
Ja, es erschwert die Nutzung getesteter Karten. Gegen die Testversuche selbst helfen vor allem Velocity-Limits und Bot-Erkennung vor der Autorisierung.
Weiterlesen
- Kontoübernahme verhindern: Logins und gespeicherte Karten schützen
- Card Testing: wie die Angriffe funktionieren und wie Sie sie stoppen
- Device Fingerprinting: wie es funktioniert und wie es Betrug stoppt
- Betrug im Onlinehandel: so stoppen Shops Betrug am Checkout
- Friendly Fraud: wenn der echte Kunde der Betrüger ist
- Regelwerk zur Betrugserkennung: Regeln, die gute Kunden nicht blockieren
- Betrugsprävention im iGaming: Bonusmissbrauch und Zahlungsbetrug erkennen
- Zahlungsbetrug verhindern: Methoden, die bei Online-Zahlungen wirken
- Betrugserkennung im Payment Gateway: Risiko vor der Autorisierung prüfen
- Risikobewertung von Zahlungen: wie ein Betrugs-Score entsteht
- Transaktionsüberwachung: Zahlungen auf Betrug überwachen
- Was ist Carding? Wie gestohlene Kartendaten zu Betrug werden
- Betrugsprävention, die jede Entscheidung begründet
- RiskCogs-Preise für Fraud Prevention
- Start
- Blog
Erst messen, dann durchsetzen.
Lassen Sie RiskCogs im Shadow-Modus neben Ihrem bestehenden Zahlungsanbieter laufen und prüfen Sie die Entscheidungen, bevor sie einen einzigen Kunden betreffen.