
Гайд
BIN-атака: как сгенерированные номера карт бьют по чекауту
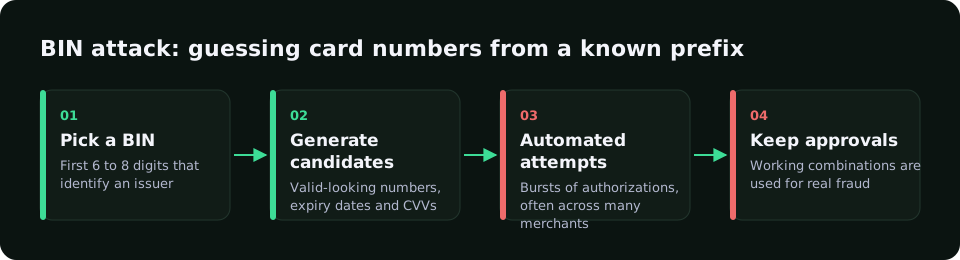
При BIN-атаке мошенники берут первые шесть–восемь цифр карты (BIN), генерируют тысячи номеров со сроком действия и CVV и проверяют их мелкими суммами.
Начать бесплатно в shadow-режимеКак распознать
- Много авторизаций с одним BIN за короткое время.
- Высокая доля отказов из-за неверного номера или CVV.
- Мелкие одинаковые суммы.
- Мало устройств или IP на очень много карт.
Контрмеры
- Velocity-лимиты на BIN, устройство, IP и e-mail.
- Защита от ботов при аномалиях.
- Минимальная сумма или обязательный вход.
- Сверка страны BIN и страны IP.
Как помогает RiskCogs
RiskCogs использует только BIN-метаданные карты и считает попытки по карте, устройству и e-mail.
Каждый платёж получает через POST /v1/risk-score риск-скор от 0 до 100 с причинами: меньше 40 — пропустить, 40–69 — проверить, от 70 — отклонить. В теневом режиме (тариф Shadow, 0 €) вы сначала видите, что было бы заблокировано, не задевая реальных клиентов.
Частые вопросы
Что такое BIN?
Первые цифры номера карты: банк-эмитент, страна, тип и платёжная система.
Почему это дорого?
Каждая авторизация стоит денег, а высокая доля отказов может обернуться санкциями со стороны платёжного провайдера.
Помогает ли 3-D Secure?
Мешает использовать валидные карты, но против самих проверок эффективнее лимиты до авторизации.
Читайте также
- Захват аккаунта: как защитить входы и сохранённые карты
- Кардтестинг: как работают атаки и как их остановить
- Фингерпринтинг устройства: как работает и как останавливает фрод
- Мошенничество в интернет-магазине: как остановить его на оплате
- Дружественный фрод: когда мошенник — настоящий покупатель
- Правила антифрода: как не блокировать хороших клиентов
- Фрод в iGaming: бонус-хантинг и мошенничество с платежами
- Фрод мониторинг: проверка риска до платёжного шлюза
- Риск-скоринг: как строится и используется фрод-скор
- Кардинг: что это и как украденные карты превращаются в фрод
- Антифрод решение, которое объясняет каждый скор
- Цены на антифрод сервис RiskCogs
- Главная
- Блог
Сначала измерьте. Потом блокируйте.
Запустите RiskCogs в shadow-режиме рядом с вашим текущим платёжным провайдером и проверьте решения до того, как они затронут хоть одного клиента.