
Гайд
Захват аккаунта: как защитить входы и сохранённые карты
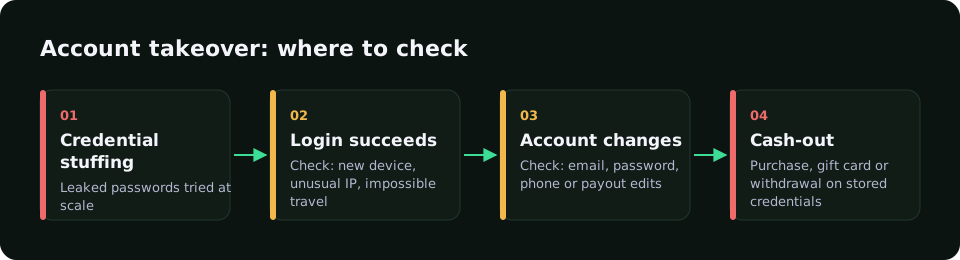
При захвате аккаунта мошенник входит с чужими учётными данными и использует сохранённые карты, баланс или бонусы. Чаще всего всё начинается с credential stuffing — автоматического перебора паролей из утечек.
Начать бесплатно в shadow-режимеТревожные сигналы
- Много неудачных входов с одного IP или устройства.
- Вход с нового устройства и сразу смена e-mail, пароля или адреса.
- IP дата-центра или прокси.
- Необычно крупная корзина сразу после входа.
Меры защиты
- Лимиты попыток и детекция ботов на входе.
- Строгая аутентификация только для подозрительных сессий.
- Уведомление клиента о смене чувствительных данных.
- Проверка риска первого платежа с нового устройства.
Как помогает RiskCogs
Сигналы устройства из браузерного SDK показывают, вернулось ли знакомое устройство или новое касается множества аккаунтов.
Каждый платёж получает через POST /v1/risk-score риск-скор от 0 до 100 с причинами: меньше 40 — пропустить, 40–69 — проверить, от 70 — отклонить. В теневом режиме (тариф Shadow, 0 €) вы сначала видите, что было бы заблокировано, не задевая реальных клиентов.
Частые вопросы
Что такое credential stuffing?
Автоматическая атака, при которой логины и пароли из чужих утечек массово проверяются на вашем входе.
Хватит ли двухфакторной аутентификации?
Она сильно снижает риск, но добавляет трение. Лучше включать её по риску.
Когда проверять платёж после входа?
Когда сразу после входа с незнакомого устройства меняются адрес доставки или способ оплаты.
Читайте также
- BIN-атака: как сгенерированные номера карт бьют по чекауту
- Кардтестинг: как работают атаки и как их остановить
- Фингерпринтинг устройства: как работает и как останавливает фрод
- Мошенничество в интернет-магазине: как остановить его на оплате
- Дружественный фрод: когда мошенник — настоящий покупатель
- Правила антифрода: как не блокировать хороших клиентов
- Фрод в iGaming: бонус-хантинг и мошенничество с платежами
- Фрод мониторинг: проверка риска до платёжного шлюза
- Риск-скоринг: как строится и используется фрод-скор
- Кардинг: что это и как украденные карты превращаются в фрод
- Антифрод решение, которое объясняет каждый скор
- Цены на антифрод сервис RiskCogs
- Главная
- Блог
Сначала измерьте. Потом блокируйте.
Запустите RiskCogs в shadow-режиме рядом с вашим текущим платёжным провайдером и проверьте решения до того, как они затронут хоть одного клиента.