
Гайд
Захоплення акаунту: як захистити входи та збережені картки
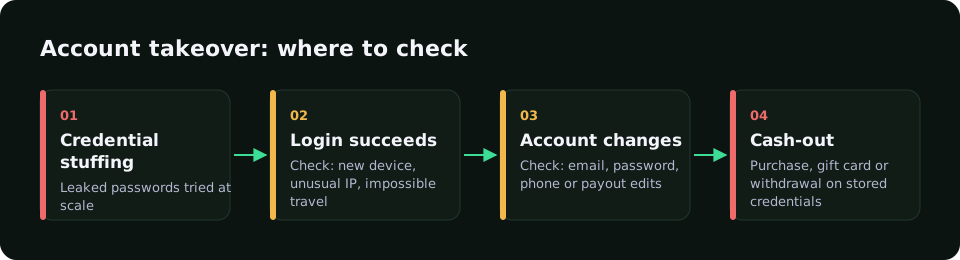
Під час захоплення акаунту шахрай входить із чужими обліковими даними й використовує збережені картки, баланс або бонуси. Найчастіше все починається з credential stuffing — автоматичного перебору паролів із витоків.
Почати безкоштовно в shadow-режиміТривожні сигнали
- Багато невдалих входів з одного IP чи пристрою.
- Вхід з нового пристрою і одразу зміна e-mail, пароля чи адреси.
- IP дата-центру або проксі.
- Незвично великий кошик одразу після входу.
Заходи захисту
- Ліміти спроб і виявлення ботів на вході.
- Сувора автентифікація лише для підозрілих сесій.
- Сповіщення клієнта про зміну важливих даних.
- Перевірка ризику першого платежу з нового пристрою.
Як допомагає RiskCogs
Сигнали пристрою з браузерного SDK показують, чи повернувся знайомий пристрій, чи новий торкається багатьох акаунтів.
Кожен платіж отримує через POST /v1/risk-score ризик-скор від 0 до 100 з причинами: менше 40 — пропустити, 40–69 — перевірити, від 70 — відхилити. У тіньовому режимі (тариф Shadow, 0 €) ви спершу бачите, що було б заблоковано, не зачіпаючи реальних клієнтів.
Часті запитання
Що таке credential stuffing?
Автоматична атака, коли логіни й паролі з чужих витоків масово перевіряють на вашому вході.
Чи вистачить двофакторної автентифікації?
Вона суттєво знижує ризик, але додає тертя; краще вмикати її за ризиком.
Коли перевіряти платіж після входу?
Коли одразу після входу з незнайомого пристрою змінюються адреса чи спосіб оплати.
Читайте також
- BIN-атака: як згенеровані номери карток б’ють по чекауту
- Кардтестинг: як працюють атаки і як їх зупинити
- Фінгерпринтинг пристрою: як працює і як зупиняє фрод
- Шахрайство в інтернет-магазині: як зупинити його на оплаті
- Дружній фрод: коли шахрай — справжній покупець
- Правила антифроду: як не блокувати хороших клієнтів
- Фрод в iGaming: бонус-хантинг і шахрайство з платежами
- Шахрайство з платежами: методи, які працюють онлайн
- Фрод моніторинг: перевірка ризику до платіжного шлюзу
- Ризик-скоринг: як будується й використовується фрод-скор
- Моніторинг транзакцій: нагляд за платежами проти шахрайства
- Кардинг: що це і як викрадені картки стають фродом
- Антифрод система, яка пояснює кожен скор
- Ціни на антифрод сервіс RiskCogs
- Головна
- Блог
Спершу виміряйте. Потім блокуйте.
Запустіть RiskCogs у shadow-режимі поруч із вашим поточним платіжним провайдером і перевірте рішення до того, як вони торкнуться бодай одного клієнта.