
Гайд
Ризик-скоринг: як будується й використовується фрод-скор
Ризик-скор зводить безліч сигналів платежу в одне число. Що воно вище, то ймовірніше шахрайство. Скор має пояснюватися, а пороги — пасувати вашому бізнесу.
Почати безкоштовно в shadow-режиміЗ чого складається
- Пристрій і мережа.
- Картка: країна BIN, тип, емітент.
- Швидкість спроб.
- Історія акаунту й замовлень.
Пороги на практиці
- Менше 40 — пропустити.
- 40–69 — перевірити або 3-D Secure.
- Від 70 — відхилити.
Як допомагає RiskCogs
Кожна відповідь містить коди причин, тож команда бачить, чому скор високий.
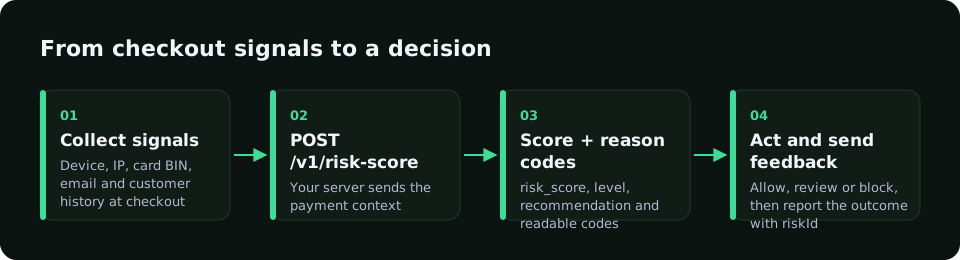
Кожен платіж отримує через POST /v1/risk-score ризик-скор від 0 до 100 з причинами: менше 40 — пропустити, 40–69 — перевірити, від 70 — відхилити. У тіньовому режимі (тариф Shadow, 0 €) ви спершу бачите, що було б заблоковано, не зачіпаючи реальних клієнтів.
Часті запитання
Що означає скор 55?
Середній ризик.
Чи можна змінювати пороги?
Так, спершу в тіньовому режимі.
Коли рахується скор?
За кожного виклику POST /v1/risk-score.
Читайте також
- Захоплення акаунту: як захистити входи та збережені картки
- BIN-атака: як згенеровані номери карток б’ють по чекауту
- Кардтестинг: як працюють атаки і як їх зупинити
- Фінгерпринтинг пристрою: як працює і як зупиняє фрод
- Шахрайство в інтернет-магазині: як зупинити його на оплаті
- Дружній фрод: коли шахрай — справжній покупець
- Правила антифроду: як не блокувати хороших клієнтів
- Фрод в iGaming: бонус-хантинг і шахрайство з платежами
- Шахрайство з платежами: методи, які працюють онлайн
- Фрод моніторинг: перевірка ризику до платіжного шлюзу
- Моніторинг транзакцій: нагляд за платежами проти шахрайства
- Кардинг: що це і як викрадені картки стають фродом
- Антифрод система, яка пояснює кожен скор
- Ціни на антифрод сервіс RiskCogs
- Головна
- Блог
Спершу виміряйте. Потім блокуйте.
Запустіть RiskCogs у shadow-режимі поруч із вашим поточним платіжним провайдером і перевірте рішення до того, як вони торкнуться бодай одного клієнта.