
iGaming
Антифрод для iGaming-операторів
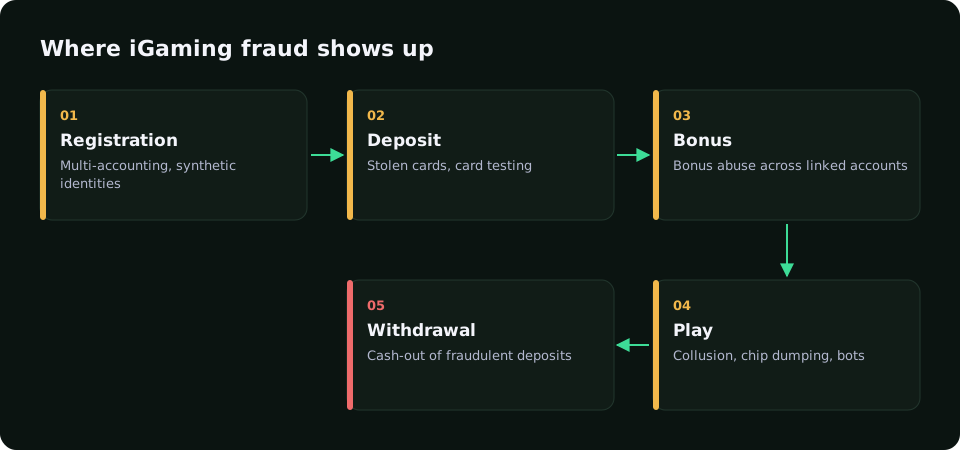
В iGaming фрод найчастіше — це мережа акаунтів: одна людина реєструє десятки профілів заради бонусів або проводить вкрадені картки через депозити. RiskCogs пов’язує пристрої, мережі й платежі, щоб аналітик бачив схему повністю.
Почати безкоштовно в shadow-режиміЩо видно в консолі
- Спільні пристрої: скільки акаунтів використовували один пристрій за 7 днів.
- Швидкість депозитів: спроби за останні 10 хвилин.
- Розбіжності: країна IP, BIN картки та дані профілю.
Сигнал — не вирок
Спільний пристрій сам по собі не доводить шахрайства: це може бути родина. Тому RiskCogs показує причини й контекст, а остаточне рішення залишається за вашою командою.
Поруч із комплаєнсом
RiskCogs не замінює KYC та AML-перевірки. Це шар платіжного ризику, який допомагає пріоритизувати ручні перевірки.
Часті запитання
Як RiskCogs знаходить мультиакаунти?
За сигналами пристрою та мережі: той самий браузер, спільний IP або картка на кількох акаунтах. У консолі видно пов’язані профілі, і аналітик вирішує, чи потрібна перевірка.
Чи можна налаштувати правила для депозитів?
Так. Наприклад, ліміт спроб депозиту за 10 хвилин або правило для нових пристроїв. Кожне правило спершу можна запустити в shadow-режимі й побачити, скільки гравців воно зачепило б.
Чи замінює RiskCogs KYC?
Ні. RiskCogs оцінює платіжний ризик і зв’язки між акаунтами. Перевірка особи та AML-моніторинг залишаються у ваших спеціалізованих системах.
Спершу виміряйте. Потім блокуйте.
Запустіть RiskCogs у shadow-режимі поруч із вашим поточним платіжним провайдером і перевірте рішення до того, як вони торкнуться бодай одного клієнта.