
ガイド
アカウント乗っ取り対策:ログインと保存済みカードを守る
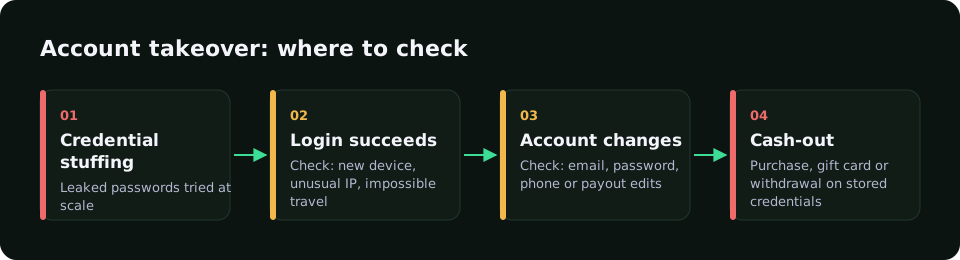
アカウント乗っ取りでは、攻撃者が顧客のIDとパスワードでログインし、保存済みカードやポイントを不正に使います。多くはリスト型攻撃(クレデンシャルスタッフィング)から始まります。
シャドーモードで無料で始める危険信号
- 同じIPや端末からのログイン失敗の多発。
- 新しい端末からのログイン直後のメール・パスワード・住所変更。
- データセンターIPやプロキシ経由のアクセス。
- ログイン直後の高額なカート。
対策
- ログインの試行回数制限とボット検知。
- 不審なセッションだけに追加認証。
- 重要な変更時の顧客への通知。
- 新しい端末からの初回決済のリスク判定。
RiskCogsでできること
ブラウザSDKの端末シグナルで、既知の端末か、新しい端末が多数のアカウントにアクセスしているかが分かります。
すべての決済はPOST /v1/risk-scoreで0〜100のリスクスコアと理由コードを受け取ります。40未満は承認、40〜69は確認、70以上は拒否が目安です。シャドーモード(Shadowプラン、0ユーロ)なら、実際の顧客に影響を与えずに、何がブロックされていたかを先に確認できます。
よくある質問
リスト型攻撃とは?
他サービスから流出したIDとパスワードを自動で大量に試す攻撃です。パスワードの使い回しが狙われます。
二要素認証だけで十分?
リスクは大きく下がりますが手間も増えます。リスクに応じて求めるのが効果的です。
ログイン後のどの決済を確認すべき?
未知の端末でログインした直後に配送先や支払い方法が変わった決済です。
関連記事
- BINアタックとは?生成カード番号による決済画面への攻撃と対策
- カードテスティング:攻撃の仕組みと決済画面での止め方
- デバイスフィンガープリント:仕組みと不正対策での使い方
- EC 不正対策:ネットショップが決済で不正を止める方法
- 友好的詐欺:本物の顧客が不正をするとき
- 不正検知ルール:良い顧客を拒否しないルール設計
- iGaming 不正対策:ボーナス悪用と決済不正の検知
- 決済不正対策:オンライン決済で効果のある方法
- 決済ゲートウェイの不正検知:オーソリ前にリスクを判定
- リスクスコア:不正スコアの作られ方と使い方
- カーディングとは?盗まれたカード情報が不正利用になるまで
- 判定理由まで見える不正利用検知システム
- RiskCogsの不正検知の料金プラン
- ホーム
- ブログ
まず測定し、それから止める。
既存の決済代行会社の横でRiskCogsをシャドーモードで動かし、顧客に影響が出る前に判定結果を確認できます。