
Guia
Roubo de conta: proteja logins e cartões salvos
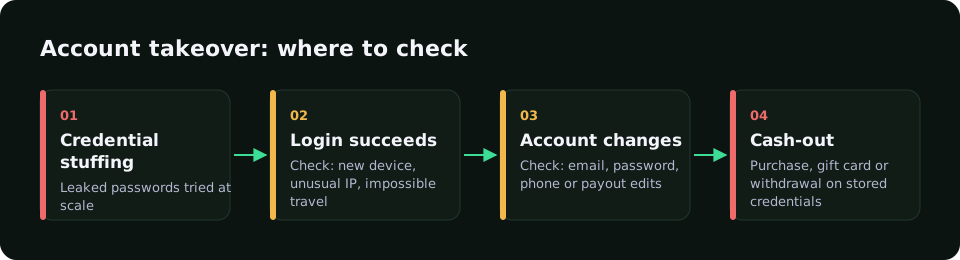
No roubo de conta, o fraudador entra com as credenciais do cliente e usa cartões salvos, saldo ou pontos. Quase sempre começa com credential stuffing: listas de senhas vazadas testadas de forma automática.
Comece grátis no modo shadowSinais de alerta
- Muitos logins com falha de um IP ou aparelho.
- Login de aparelho novo seguido de troca de e-mail, senha ou endereço.
- IP de data center ou proxy.
- Carrinho alto logo após o login.
Como evitar
- Limite de tentativas e detecção de bots no login.
- Autenticação forte só em sessões suspeitas.
- Aviso ao cliente em mudanças sensíveis.
- Análise de risco do primeiro pagamento em aparelho novo.
Como a RiskCogs ajuda
Os sinais de dispositivo do SDK de navegador mostram se um aparelho conhecido voltou ou se um novo acessa muitas contas.
Cada pagamento recebe via POST /v1/risk-score um score de risco de 0 a 100 com os motivos: abaixo de 40, aprovar; de 40 a 69, revisar; 70 ou mais, recusar. No modo shadow (plano Shadow, € 0) você vê primeiro o que seria bloqueado, sem afetar clientes reais.
Perguntas frequentes
O que é credential stuffing?
Um ataque automatizado que testa em massa logins roubados em outros sites.
2FA resolve?
Reduz bastante o risco, mas gera atrito; melhor acionar conforme o risco.
Quando revisar o pagamento após o login?
Quando endereço ou forma de pagamento mudam logo após acesso de aparelho desconhecido.
Leia também
- Ataque BIN: números de cartão gerados contra o seu checkout
- Teste de cartão: como o ataque funciona e como bloquear
- Device fingerprinting: como funciona e como ajuda contra fraude
- Fraude no e-commerce: como lojas barram golpes no checkout
- Autofraude: quando o cliente real é o fraudador
- Regras antifraude: regras que não bloqueiam bons clientes
- Fraude em iGaming: abuso de bônus e fraude em pagamentos
- Fraude em pagamentos: métodos que funcionam online
- Gateway de pagamento: detecção de fraude antes da autorização
- Score de risco: como um score antifraude é calculado e usado
- O que é carding? Como cartões roubados viram fraude
- Detecção de fraude que explica cada decisão
- Preços da prevenção de fraude RiskCogs
- Início
- Blog
Meça primeiro. Bloqueie depois.
Rode o RiskCogs em modo shadow ao lado do seu provedor de pagamentos atual e revise as decisões antes que afetem um único cliente.