
Leitfaden
Was ist Carding? Wie gestohlene Kartendaten zu Betrug werden
Carding bezeichnet den Missbrauch gestohlener Kreditkartendaten: Daten werden im Untergrund gekauft, getestet und dann für Einkäufe oder Gutscheine genutzt. Für Händler endet es meist in Rückbuchungen.
Kostenlos im Shadow-Modus startenAblauf
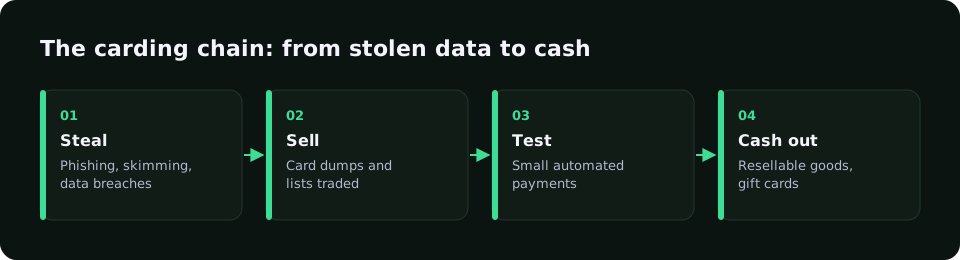
- Diebstahl der Daten durch Phishing, Malware oder Datenlecks.
- Handel in Foren und Shops.
- Card Testing mit Kleinstbeträgen.
- Einkauf leicht verkäuflicher Ware oder Gutscheine.
Warnsignale für Händler
- Hochwertige Ware, Express-Versand, neue Konten.
- Lieferadresse weicht vom Kartenland ab.
- Proxy oder Rechenzentrums-IP.
Wie RiskCogs dabei hilft
Kombinierte Signale aus Gerät, Netzwerk und BIN heben typische Carding-Bestellungen in den Bereich ab 70.
Jede Zahlung erhält über POST /v1/risk-score einen Risiko-Score von 0 bis 100 mit Gründen: unter 40 durchlassen, 40 bis 69 prüfen, ab 70 ablehnen. Im Shadow-Modus (Tarif Shadow, 0 €) sehen Sie zuerst, was blockiert worden wäre, ohne echte Kunden zu stören.
Häufige Fragen
Ist Carding strafbar?
Ja, in Deutschland etwa als Computerbetrug. Händler sollten Fälle dokumentieren.
Wer haftet bei Kreditkartenbetrug?
Der Karteninhaber ist meist geschützt. Den Schaden trägt ohne 3-D Secure oft der Händler über die Rückbuchung.
Wie schütze ich meinen Shop?
Risikoprüfung vor der Autorisierung, 3-D Secure bei mittlerem Risiko und Limits gegen Card Testing.
Weiterlesen
- Kontoübernahme verhindern: Logins und gespeicherte Karten schützen
- BIN-Attacke: wie generierte Kartennummern Ihren Checkout treffen
- Card Testing: wie die Angriffe funktionieren und wie Sie sie stoppen
- Device Fingerprinting: wie es funktioniert und wie es Betrug stoppt
- Betrug im Onlinehandel: so stoppen Shops Betrug am Checkout
- Friendly Fraud: wenn der echte Kunde der Betrüger ist
- Regelwerk zur Betrugserkennung: Regeln, die gute Kunden nicht blockieren
- Betrugsprävention im iGaming: Bonusmissbrauch und Zahlungsbetrug erkennen
- Zahlungsbetrug verhindern: Methoden, die bei Online-Zahlungen wirken
- Betrugserkennung im Payment Gateway: Risiko vor der Autorisierung prüfen
- Risikobewertung von Zahlungen: wie ein Betrugs-Score entsteht
- Transaktionsüberwachung: Zahlungen auf Betrug überwachen
- Betrugsprävention, die jede Entscheidung begründet
- RiskCogs-Preise für Fraud Prevention
- Start
- Blog
Erst messen, dann durchsetzen.
Lassen Sie RiskCogs im Shadow-Modus neben Ihrem bestehenden Zahlungsanbieter laufen und prüfen Sie die Entscheidungen, bevor sie einen einzigen Kunden betreffen.