
Guide
Empreinte d’appareil : fonctionnement et rôle contre la fraude
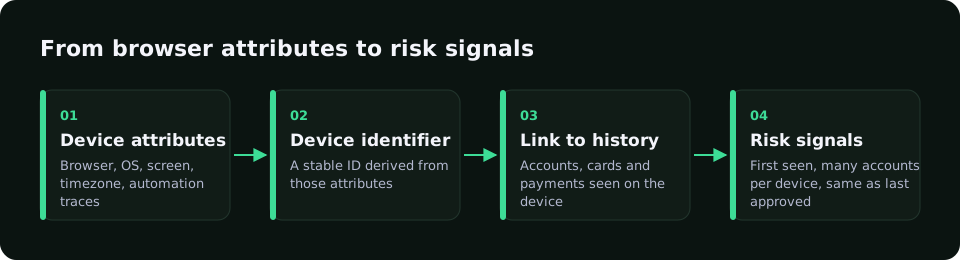
Le device fingerprinting reconnaît un appareil sans dépendre des cookies. Navigateur, écran, fuseau horaire et langue forment un identifiant qui indique si l’appareil est nouveau et combien de comptes ou de cartes il utilise.
Démarrer gratuitement en mode shadowSignaux courants
- Navigateur, version et système.
- Résolution, fuseau horaire, langue.
- Indices d’émulateur ou de navigateur automatisé.
- Réseau : type d’IP, proxy, VPN.
Usages pour les marchands
- Repérer les comptes multiples et l’abus de bonus.
- Stopper le card testing depuis un seul appareil.
- Laisser passer sans friction les clients fidèles.
Comment RiskCogs aide
Le SDK navigateur de RiskCogs fournit les signaux d’appareil au score. Il ne collecte pas les données de carte.
Chaque paiement reçoit via POST /v1/risk-score un score de risque de 0 à 100 avec ses raisons : moins de 40, accepter ; de 40 à 69, vérifier ; 70 et plus, refuser. En mode shadow (offre Shadow à 0 €), vous voyez d’abord ce qui aurait été bloqué, sans gêner vos vrais clients.
Questions fréquentes
Est-ce compatible avec le RGPD ?
Cela peut relever de l’intérêt légitime pour la lutte contre la fraude. Vérifiez information et consentement avec votre DPO.
Peut-on falsifier une empreinte ?
En partie, d’où l’intérêt de la combiner avec des signaux réseau, comportementaux et de paiement.
Remplace-t-elle les cookies ?
Elle les complète : un cookie s’efface, l’empreinte reste souvent proche.
À lire aussi
- Prise de contrôle de compte : protéger les connexions et les cartes enregistrées
- Attaque BIN : quand des numéros de carte générés frappent votre paiement
- Card testing : comment fonctionnent ces attaques et comment les stopper
- Fraude e-commerce : comment les boutiques l’arrêtent au paiement
- Fraude amicale : quand le vrai client est le fraudeur
- Moteur de règles antifraude : des règles qui ne bloquent pas les bons clients
- Fraude iGaming : détecter l’abus de bonus et la fraude au paiement
- Fraude au paiement : les méthodes qui fonctionnent en ligne
- Détection de la fraude : évaluer le risque avant la passerelle de paiement
- Score de risque : comment un score de fraude est construit et utilisé
- Surveillance des transactions : surveiller les paiements contre la fraude
- Qu’est-ce que le carding ? Comment des cartes volées deviennent fraude
- Une détection de la fraude qui explique chaque décision
- Tarifs de la prévention de la fraude RiskCogs
- Accueil
- Blog
Mesurer d’abord. Bloquer ensuite.
Faites tourner RiskCogs en mode shadow à côté de votre prestataire de paiement actuel et vérifiez les décisions avant qu’elles ne touchent un seul client.