
Poradnik
Fingerprinting urządzenia: jak działa i jak zatrzymuje oszustwa
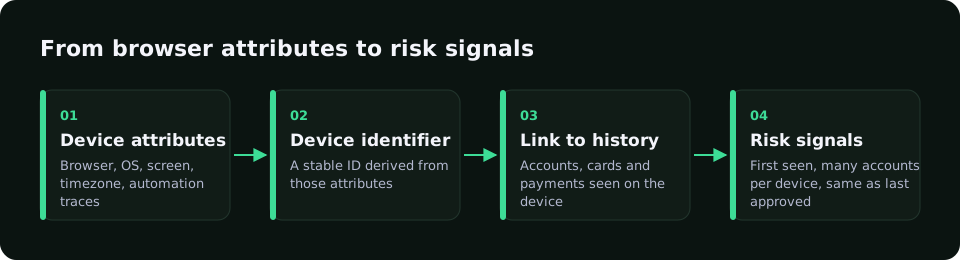
Fingerprinting rozpoznaje urządzenie bez polegania na ciasteczkach. Przeglądarka, ekran, strefa czasowa i język tworzą identyfikator, który mówi, czy urządzenie jest nowe i ile kont lub kart używa.
Zacznij za darmo w trybie shadowTypowe sygnały
- Przeglądarka, wersja, system.
- Rozdzielczość, strefa czasowa, język.
- Ślady emulatorów i automatyzacji.
- Sieć: typ IP, proxy, VPN.
Zastosowania
- Wykrywanie wielu kont i nadużyć bonusów.
- Zatrzymanie card testingu z jednego urządzenia.
- Bezproblemowa obsługa stałych klientów.
Jak pomaga RiskCogs
SDK przeglądarki RiskCogs dostarcza sygnały urządzenia do oceny ryzyka i nie zbiera danych kart.
Każda płatność dostaje przez POST /v1/risk-score ocenę ryzyka od 0 do 100 z powodami: poniżej 40 akceptuj, od 40 do 69 sprawdź, od 70 odrzuć. W trybie shadow (plan Shadow za 0 €) najpierw widzisz, co zostałoby zablokowane, bez wpływu na prawdziwych klientów.
Najczęstsze pytania
Czy to zgodne z RODO?
Może opierać się na prawnie uzasadnionym interesie w zapobieganiu oszustwom; sprawdź to z IOD.
Czy da się go podrobić?
Częściowo, dlatego łączy się go z sygnałami sieci, zachowania i płatności.
Czy zastępuje cookies?
Uzupełnia je.
Czytaj także
- Przejęcie konta: jak chronić logowanie i zapisane karty
- Atak BIN: jak wygenerowane numery kart uderzają w checkout
- Card testing: jak działają ataki i jak je zatrzymać
- Oszustwa w sklepie internetowym: jak zatrzymać je przy płatności
- Friendly fraud: gdy oszustem jest prawdziwy klient
- Silnik reguł antyfraudowych: reguły, które nie blokują dobrych klientów
- Oszustwa w iGaming: nadużycia bonusów i oszustwa płatnicze
- Oszustwa płatnicze: metody, które działają przy płatnościach online
- Wykrywanie oszustw: ocena ryzyka przed bramką płatniczą
- Ocena ryzyka transakcji: jak powstaje i jak działa scoring
- Monitorowanie transakcji: nadzór nad płatnościami pod kątem oszustw
- Carding: co to jest i jak skradzione karty stają się oszustwem
- Antyfraud, który uzasadnia każdą decyzję
- Cennik systemu antyfraudowego RiskCogs
- Start
- Blog
Najpierw zmierz. Potem blokuj.
Uruchom RiskCogs w trybie shadow obok obecnego dostawcy płatności i sprawdź decyzje, zanim dotkną choćby jednego klienta.