
Guida
Device fingerprinting: come funziona e come ferma le frodi
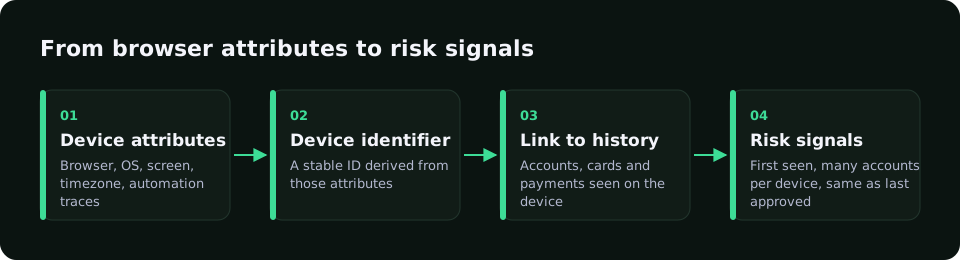
Il device fingerprinting riconosce un dispositivo senza dipendere dai cookie. Browser, schermo, fuso orario e lingua formano un identificativo che indica se il dispositivo è nuovo e quanti account o carte usa.
Inizia gratis in modalità shadowSegnali comuni
- Browser, versione, sistema operativo.
- Risoluzione, fuso orario, lingua.
- Indizi di emulatori o browser automatizzati.
- Rete: tipo di IP, proxy, VPN.
Usi per i merchant
- Individuare account multipli e abuso di bonus.
- Fermare il card testing da un solo dispositivo.
- Far passare senza attrito i clienti abituali.
Come aiuta RiskCogs
L’SDK browser di RiskCogs fornisce i segnali del dispositivo al punteggio e non raccoglie i dati della carta.
Ogni pagamento riceve tramite POST /v1/risk-score un punteggio di rischio da 0 a 100 con le motivazioni: sotto 40 accettare, da 40 a 69 verificare, da 70 in su rifiutare. In modalità shadow (piano Shadow a 0 €) vedi prima cosa sarebbe stato bloccato, senza disturbare i clienti reali.
Domande frequenti
È conforme al GDPR?
Può rientrare nel legittimo interesse per la prevenzione frodi; verifica informativa e consenso con il DPO.
Si può falsificare?
In parte, per questo va combinato con segnali di rete, comportamento e pagamento.
Sostituisce i cookie?
Li integra: i cookie si cancellano, l’impronta resta spesso simile.
Leggi anche
- Furto di account: proteggere login e carte salvate
- Attacco BIN: numeri di carta generati contro il tuo checkout
- Card testing: come funzionano gli attacchi e come fermarli
- Frodi e-commerce: come i negozi le fermano al checkout
- Friendly fraud: quando il vero cliente è il truffatore
- Motore di regole antifrode: regole che non bloccano i clienti buoni
- Frodi iGaming: individuare abuso di bonus e frodi nei pagamenti
- Frodi nei pagamenti online: i metodi che funzionano
- Rilevamento frodi: valutare il rischio prima del gateway di pagamento
- Punteggio di rischio: come nasce e come si usa uno score antifrode
- Monitoraggio delle transazioni: sorvegliare i pagamenti contro le frodi
- Cos’è il carding? Come i dati rubati diventano frode
- Un servizio antifrode che spiega ogni decisione
- Prezzi dell’antifrode RiskCogs
- Home
- Blog
Prima misura. Poi blocca.
Usa RiskCogs in modalità shadow accanto al tuo attuale fornitore di pagamenti e verifica le decisioni prima che tocchino un solo cliente.