
Guide
3-D Secure pour les marchands: step-up, friction et risque
Le protocole 3-D Secure demande une authentification supplémentaire sur un paiement par carte. Pour un marchand, la question utile est quand le step-up réduit la fraude sans casser trop de paniers légitimes.
 Démarrer gratuitement en mode shadow
Ce que 3-D Secure change à la caisse
Quand le flux le déclenche, le porteur passe par une vérification auprès de l'émetteur. Cela peut baisser certaines attaques sur carte volée, mais ajoute aussi des abandons.
Le résultat 3DS est un signal à conserver avec la commande, pas un score de risque complet à lui seul.
Quand cibler le step-up
- Première commande depuis un nouveau compte ou un nouvel appareil.
- Montant inhabituel par rapport à l'historique client.
- Écart fort entre pays de la BIN, de l'IP et de la livraison.
- Rafales d'essais carte (card testing) sur la même session.
- Catégories déjà sensibles dans vos litiges.
Scoring de risque et 3DS: deux leviers
Une couche de scoring comme RiskCogs renvoie un score 0–1 avec des motifs lisibles, des règles testables en mode shadow, et des liens entre appareil, compte, BIN et IP. Vous gardez votre prestataire de paiement. RiskCogs n'est pas un établissement de paiement et n'affiche pas le défi 3-D Secure.
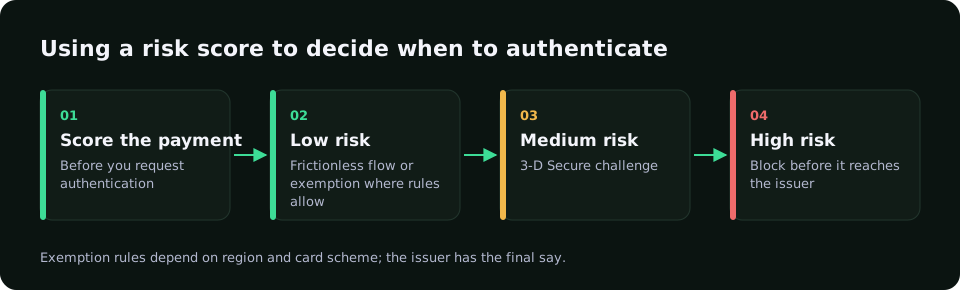
Schéma simple: scorez l'événement, demandez le step-up 3DS via votre prestataire si le risque est élevé, journalisez le résultat, puis promouvez une règle bloquante seulement après revue en shadow.
Limites à écrire noir sur blanc
Le 3DS ne couvre pas la fraude amicale, les retours abusifs ni la prise de compte sans paiement carte. Il ne remplace pas les alertes chargeback ni la representment. Périmètre produit: /product/, offres: /pricing/.
Questions fréquentes
RiskCogs remplace-t-il 3-D Secure?
Non. Il aide à décider quand un step-up ou une revue a du sens, à côté des contrôles déjà fournis par votre prestataire.
Faut-il une page séparée de logiciel antifraude?
Oui: /fr/logiciel-antifraude/ reste le hub produit. Cette page traite le levier d'authentification carte.
Où voir le guide anglais?
La version EN est sur /guides/3d-secure/.
À lire aussi
- Prise de contrôle de compte : protéger les connexions et les cartes enregistrées
- Attaque BIN : quand des numéros de carte générés frappent votre paiement
- Card testing : comment fonctionnent ces attaques et comment les stopper
- Empreinte d’appareil : fonctionnement et rôle contre la fraude
- Fraude e-commerce : comment les boutiques l’arrêtent au paiement
- Fraude amicale : quand le vrai client est le fraudeur
- Moteur de règles antifraude : des règles qui ne bloquent pas les bons clients
- Fraude iGaming : détecter l’abus de bonus et la fraude au paiement
- Fraude au paiement : les méthodes qui fonctionnent en ligne
- Détection de la fraude : évaluer le risque avant la passerelle de paiement
- Score de risque : comment un score de fraude est construit et utilisé
- Surveillance des transactions : surveiller les paiements contre la fraude
- Qu’est-ce que le carding ? Comment des cartes volées deviennent fraude
- Chargeback : comprendre la procédure de rétrofacturation
- Fraude bancaire : ce que les marchands en ligne doivent arrêter
- Une détection de la fraude qui explique chaque décision
- Tarifs de la prévention de la fraude RiskCogs
- Accueil