
Poradnik
Oszustwo na BLIK: rozpoznawanie schematów i ochrona płatności
Oszustwo na BLIK pojawia się tam, gdzie szybki przelew lub kod z telefonu zastępuje klasyczną kartę. Dla sklepu ważne jest nie tylko czy BLIK przeszedł, lecz czy zamówienie, urządzenie i historia konta układają się w spójny obraz przed wydaniem towaru.
 Zacznij za darmo w trybie shadow
Oszustwo a pomyłka klienta
Klient może wpisać zły kod, anulować zamówienie albo nie rozpoznać opisu na wyciągu. Oszustwo na BLIK zwykle łączy nacisk na szybkość, nowe konto, nietypowe urządzenie albo przejęcie konta ofiary.
Nie każdy nietypowy BLIK to fraud. Wysoki score to sygnał do weryfikacji, nie dowód zamiaru.
Schematy do monitorowania
- Kod BLIK wyłudzony od ofiary (socjotechnika).
- Nowe konto sklepowe i od razu drogi koszyk płatny BLIK-iem.
- Wiele kont lub adresów powiązanych z tym samym urządzeniem albo siecią.
- Zwroty i spory tuż po dostawie przy braku historii zakupów.
- Próby testowania limitów małymi kwotami przed większym zamówieniem.
Co zbierać przy każdej płatności BLIK
Ustalcie minimalny kontekst: identyfikator zamówienia, konto klienta, urządzenie lub sesję (za zgodą), adres IP, kwotę, czas i wynik autoryzacji u dostawcy płatności.
Bez spójnych identyfikatorów trudno później połączyć zdarzenia w jeden przebieg nadużycia.
Scoring bez zmiany dostawcy
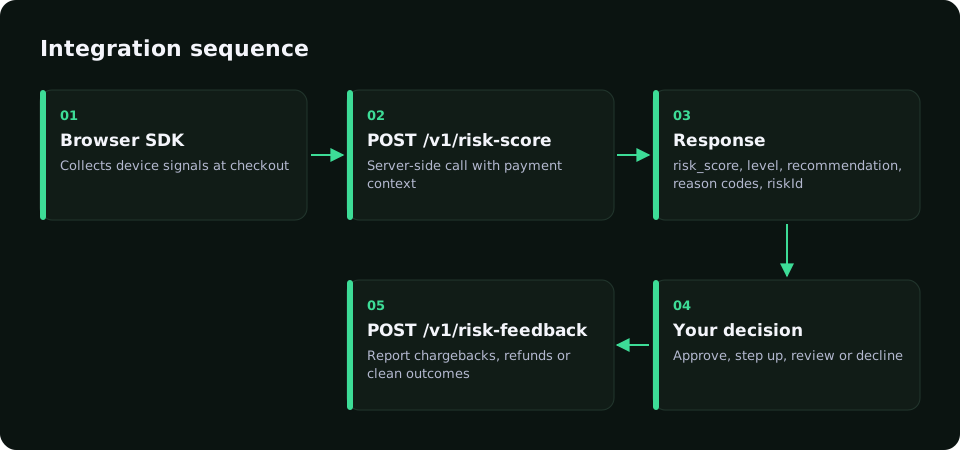
RiskCogs zwraca score 0–1 z czytelnymi powodami i pozwala testować reguły w trybie shadow. Płatność nadal idzie przez Waszego dostawcę. RiskCogs nie jest instytucją płatniczą i nie przenosi środków.
Zacznijcie od obserwacji: porównajcie oznaczone przypadki z późniejszymi zwrotami, zanim włączycie egzekwowanie reguł. Zakres produktu: /product/, plany: /pricing/.
Czego ta strona nie obiecuje
Nie opisujemy procedur bankowych BLIK ani nie obiecujemy wyniku sporu. Nie sprzedajemy tu ochrony chargeback w modelu pokrycia zobowiązań.
Najczęstsze pytania
Czy RiskCogs blokuje przelewy BLIK?
Nie bezpośrednio. Dostajecie ocenę ryzyka i reguły; decyzję egzekwujecie we własnym flow albo u dostawcy płatności.
Czym różni się to od ogólnych oszustw internetowych?
Oszustwo na BLIK to wąski schemat płatności. Szersze oszustwa internetowe obejmują phishing i fałszywe sklepy — osobny intent, osobna treść.
Gdzie szukać integracji?
Zacznijcie od dokumentacji scoringu i trybu shadow na stronie produktu. Potwierdźcie hosty i klucze w konsoli przed ruchem produkcyjnym.
Czytaj także
- Przejęcie konta: jak chronić logowanie i zapisane karty
- Atak BIN: jak wygenerowane numery kart uderzają w checkout
- Card testing: jak działają ataki i jak je zatrzymać
- Fingerprinting urządzenia: jak działa i jak zatrzymuje oszustwa
- Oszustwa w sklepie internetowym: jak zatrzymać je przy płatności
- Friendly fraud: gdy oszustem jest prawdziwy klient
- Silnik reguł antyfraudowych: reguły, które nie blokują dobrych klientów
- Oszustwa w iGaming: nadużycia bonusów i oszustwa płatnicze
- Oszustwa płatnicze: metody, które działają przy płatnościach online
- Wykrywanie oszustw: ocena ryzyka przed bramką płatniczą
- Ocena ryzyka transakcji: jak powstaje i jak działa scoring
- Monitorowanie transakcji: nadzór nad płatnościami pod kątem oszustw
- Carding: co to jest i jak skradzione karty stają się oszustwem
- 3D Secure co to jest i kiedy challenge ma sens
- Antyfraud, który uzasadnia każdą decyzję
- Cennik systemu antyfraudowego RiskCogs
- Start
- Blog